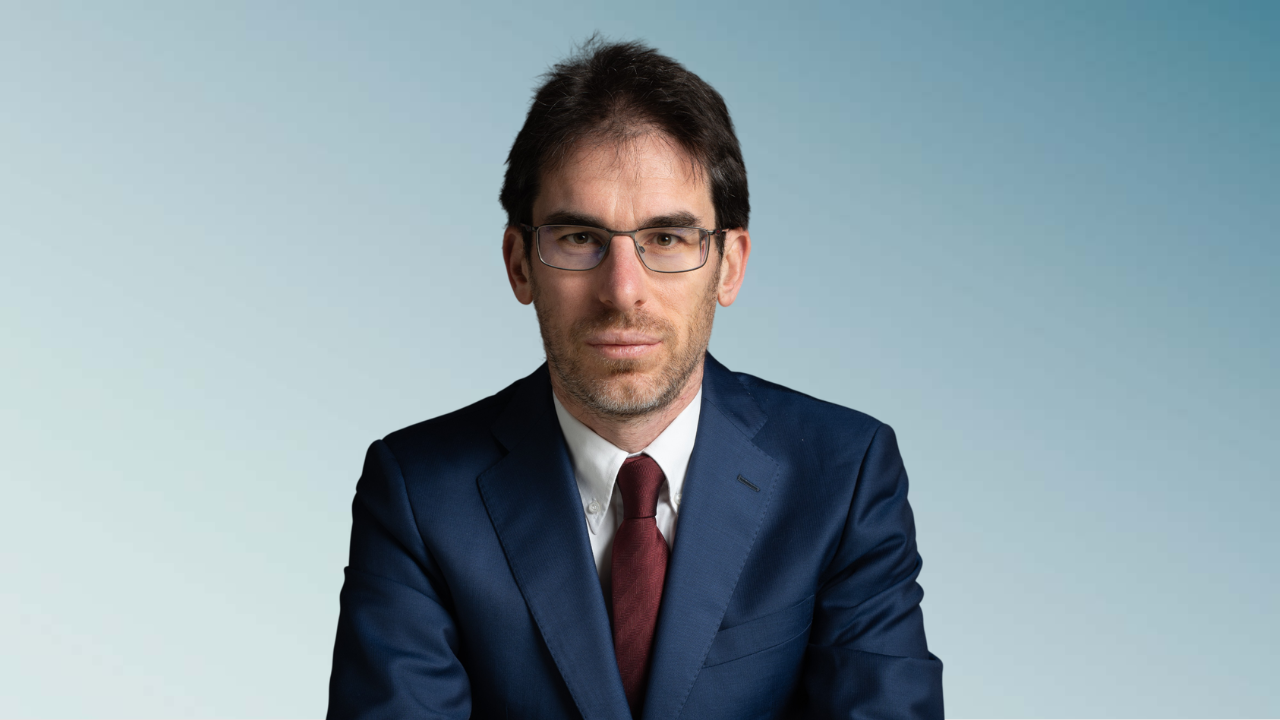

Si è appena conclusa la tavola rotonda, organizzata dal Centro Studi di Com.tel sulla sicurezza nelle telecomunicazioni, in cui Mario Costanzo (of Counsel di Solving) è intervenuto sul tema della responsabilità degli organi di amministrazione e direttivi dei soggetti NIS e della non delegabilità dei relativi obblighi, ai sensi dell’art. 23 del D.lgs. 4 settembre 2024, n. 138.
“La cybersecurity rappresenta anche e soprattutto un tema di governance e responsabilità del vertice aziendale. Con la NIS2, gli obblighi degli organi di amministrazione non possono essere delegati con effetto liberatorio. È delegabile l’esecuzione delle attività, ma restano in capo al vertice l’approvazione, la vigilanza informata e la formazione. Per gli amministratori, quindi, la tutela non risiede soltanto nella nomina di un responsabile, ma nella capacità di documentare le decisioni assunte, le informazioni ricevute e la formazione svolta.”
Nella relazione al Centro Studi, Mario Costanzo ha anche indicato una delle sfide dei prossimi anni. Con la diffusione degli agenti di intelligenza artificiale, che operano nei sistemi con privilegi sempre più ampi, diventerà decisivo ancorare all’hardware la sicurezza dei dati personali e strategici dell’azienda, un passaggio indispensabile che vedrà aziende come Com.tel in prima fila nel processo di trasformazione e tutela dell’imprenditoria nazionale.